Клиент: российский IT-стартап (SaaS-платформа для B2B-клиентов, штат примерно 45 сотрудников, активный сайт с формами регистрации, обратной связи, подписки на рассылку, личный кабинет пользователей и обработка данных сотрудников/кандидатов/подрядчиков). Компания активно росла, привлекала инвестиции и планировала выход на госзакупки, но документация по персональным данным (ПДн) была фрагментарной или отсутствовала вовсе. Название комапнии не сообщаем по просьбе клиента.
Задача: разработать полный комплект организационно-распорядительной документации (ОРД) по Федеральному закону от 27.07.2006 № 152-ФЗ «О персональных данных» с учётом актуальных изменений 2025–2026 годов, обеспечить соответствие требованиям Роскомнадзора, подать уведомление о начале обработки ПДн, минимизировать риски административных штрафов и подготовить компанию к возможным проверкам.
Исходная ситуация и риски
Эксперты Solu провели первичный аудит и выявили практически) типичную для IT-компаний картину:
- На сайте размещена «Политика конфиденциальности» которую написали скачав шаблон из Интернета, не отражающая реальные процессы (цели, категории данных, сроки хранения, трансграничную передачу, cookie)
- Формы сбора данных не содержали корректные согласия (галочки по умолчанию, согласие было «вшито» в пользовательское соглашение)
- Не был назначен ответственный за организацию обработки ПДн
- Отсутствовали внутренние положения, приказы, журналы, регламенты уничтожения данных, оценка вреда
- Уведомление поданое в Роскомнадзор не соответсовало новым требованиям
- Данные частично обрабатывались с использованием зарубежных сервисов (аналитика, облака) без должной локализации и правовых оснований
- Кадровый блок (резюме кандидатов, данные сотрудников) и работа с подрядчиками по ГПХ не были регламентированы
По состоянию на 2025–2026 годы риски существенно выросли. Штрафы по ст. 13.11 КоАП РФ могут достигать сотен тысяч и миллионов рублей (в отдельных случаях — процента от выручки за утечки или повторные нарушения). Отсутствие уведомления, неактуальная политика, неправильные согласия, отсутствие локализации (первичная запись и хранение ПДн граждан РФ только в РФ) и неназначение ответственного — самые частые основания для претензий регулятора. Для IT-компаний дополнительно актуальны вопросы трансграничной передачи, работы с cookie/трекерами и поручения обработки третьим лицам (хостинг, CRM, рассылки).
Этапы работы (как мы действовали в Solu)
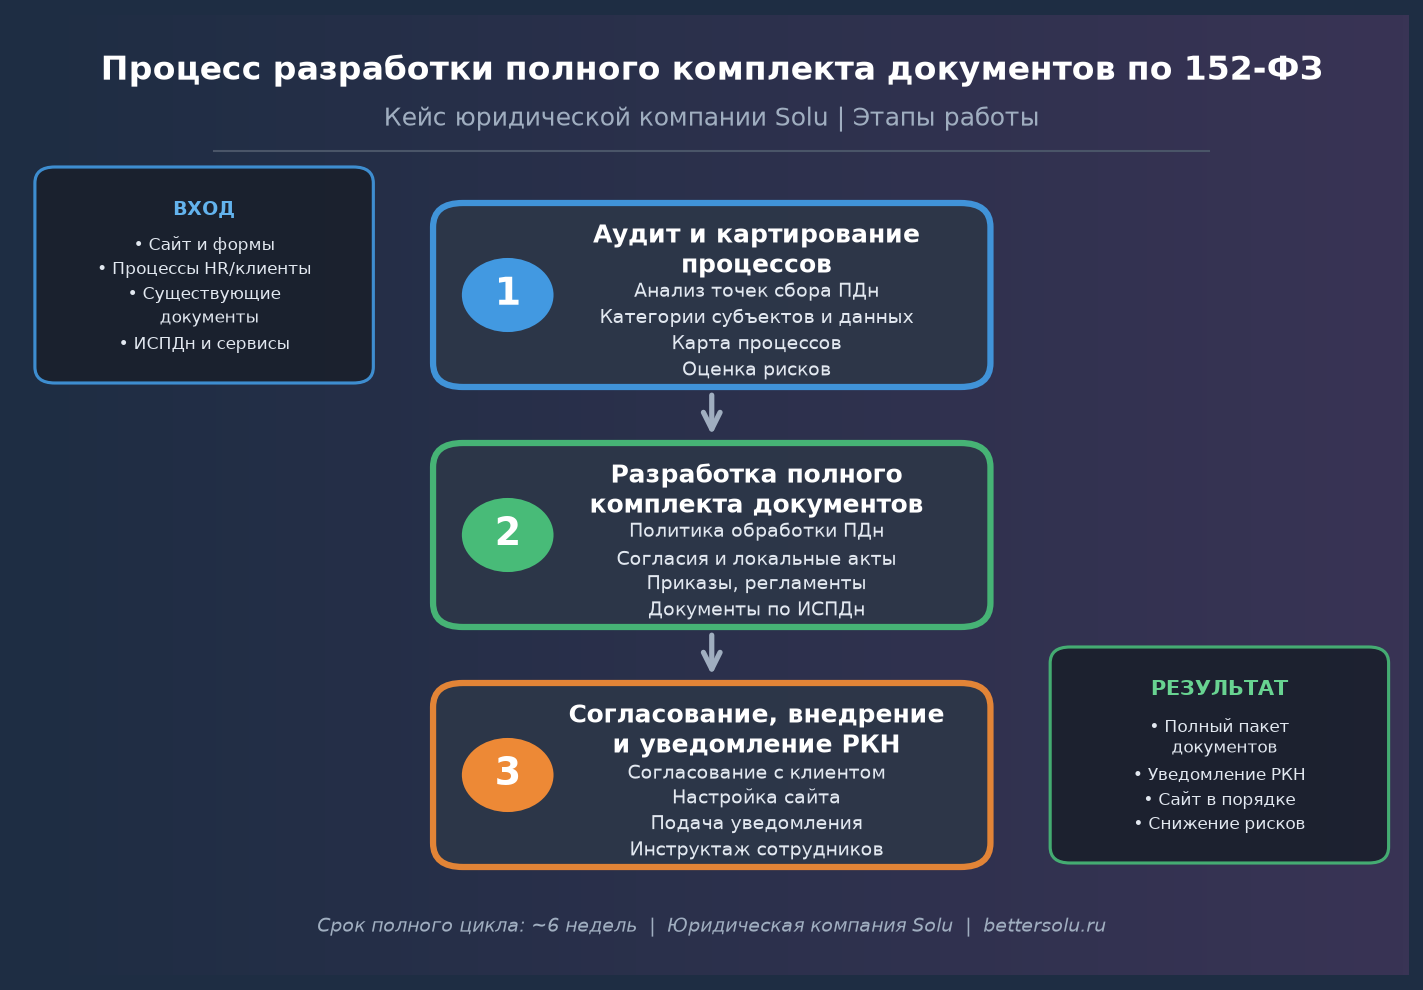
1. Аудит и картирование процессов (1–1,5 недели)
Мы провели детальный анализ:
- Все точки сбора ПДн (сайт, мобильное приложение, HR, продажи, поддержка, маркетинг, бухгалтерия, подрядчики).
- Категории субъектов: сотрудники, кандидаты, клиенты (физические лица и представители юрлиц), пользователи платформы, контрагенты
- Категории данных: общие (ФИО, контакты, паспортные данные), специальные (при наличии), биометрические (если есть)
- Цели и правовые основания обработки (согласие, договор, законные интересы, требования законодательства)
- Информационные системы персональных данных (ИСПДн), места хранения, меры защиты, трансграничная передача
- Существующие документы и фактическая практика
Результат аудита — карта процессов обработки ПДн и перечень необходимых документов (индивидуальный, а не «универсальный шаблон»). Закон не устанавливает один закрытый список для всех, но требует принять меры, необходимые и достаточные для выполнения обязанностей оператора (ст. 18.1 152-ФЗ): политика, локальные акты, назначение ответственного, внутренний контроль, оценка вреда, ознакомление работников и т.д.
2. Разработка полного комплекта документов
На основе карты процессов подготовили индивидуальный пакет. Типичный полный комплект для IT-компании среднего размера включает 30–50+ документов (в зависимости от наличия ИСПДн, трансграничной передачи, специальных категорий данных). Основные блоки:
Публичные / внешние документы (для сайта и субъектов):
- Политика в отношении обработки персональных данных (актуальная, соответствующая реальным процессам, целям, срокам, правам субъектов, мерам защиты)
- Формы согласий на обработку ПДн (отдельный документ — требование после изменений 2025 года; нельзя «вшивать» в договор или оферту)
- Согласие на распространение ПДн (если публикуете данные сотрудников/клиентов)
- Cookie-дисклеймер / уведомление о файлах cookie и трекерах
- Формы отзыва согласия, запроса на доступ/уточнение/уничтожение данных
- Рекомендации по размещению на сайте и техническому внедрению (чекбоксы, ссылки, логирование согласий)
Внутренние локальные акты и организационные документы:
- Положение об обработке и защите персональных данных
- Положение об обработке ПДн без использования средств автоматизации
- Приказ о назначении ответственного за организацию обработки ПДн и за обеспечение безопасности
- Перечень должностей работников, допущенных к обработке ПДн
- Должностные инструкции / регламенты для ответственного и сотрудников
- Обязательства о неразглашении (NDA) для сотрудников и подрядчиков
- Реестр операций обработки ПДн / перечень процессов
- Порядок уничтожения персональных данных (с учётом Приказа Роскомнадзора № 179) и формы актов
- Регламент внутреннего контроля и реагирования на инциденты (утечки — уведомление в РКН в короткие сроки)
- Акт оценки вреда, который может быть причинён субъектам ПДн
- Правила работы с обращениями субъектов ПДн
- Документы по кадровому блоку (положение о ПДн работников с учётом ТК РФ)
- Документы по поручению обработки третьим лицам (договоры с обработчиками)
- Описание ИСПДн, акт классификации, модель угроз, перечень мер защиты (с учётом Постановления Правительства № 1119 и требований ФСТЭК)
Дополнительно:
- Проект уведомления в Роскомнадзор (с актуальными сведениями)
- Рекомендации по локализации данных
- Чек-лист внедрения и обучения сотрудников
Все документы составлялись с учётом специфики IT: обработка данных пользователей платформы, API-интеграции, аналитика, облачные сервисы, трансграничная передача.
3. Согласование, внедрение и подача уведомления
Документы согласовывались с клиентом (несколько итераций). Подготовили техническое задание для разработчиков сайта (корректные формы, политика, cookie-баннер). Помогли с подачей уведомления в Роскомнадзор через личный кабинет. Провели краткий инструктаж ответственного лица и ключевых сотрудников.
Сроки и результат
Полный цикл занля около 6 недель (аудит + разработка + согласование + базовое внедрение). В аналогичных проектах внешний контур (сайт + политика + согласия + уведомление) может занимать около месяца, полный пакет с ИСПДн — 1–2 месяца в зависимости от сложности.
Итоги для клиента:
- Компания подала уведомление в Роскомнадзор
- Полный актуальный комплект документов, соответствующий 152-ФЗ и практике проверок 2025–2026 гг.
- Сайт приведён в соответствие с требованиями закона 152-ФЗ (корректные согласия, политика, cookie)
- Назначен ответственный, выстроены базовые процессы
- Существенно снижены риски штрафов и претензий при проверках или утечках
- Документы готовы к масштабированию (новые продукты, инвесторы, госзакупки)
- Клиент получил понятные рекомендации по дальнейшему поддержанию compliance (актуализация при изменениях процессов)
Типичные ошибки, которых удалось избежать
- Использование «скачанных» шаблонов без привязки к реальным процессам
- Согласия не в форме отдельного документа
- Отсутствие или неактуальность уведомления
- Игнорирование cookie и аналитики
- Неучёт локализации и трансграничной передачи
- Формальное назначение ответственного без реальных полномочий и инструкций
Выводы и рекомендации
Разработка полного комплекта документов по 152-ФЗ — это не «бумажная формальность», а системная работа по выстраиванию процессов. Шаблонный подход редко выдерживает проверку. Лучший результат даёт индивидуальный аудит процессов + адаптация документов под бизнес + внедрение и обучение.
Юридическая компания Solu специализируется на IT-праве и подготовке документов по обработке пресональных данных по 152-ФЗ. Мы помогаем стартапам, SaaS-компаниям, разработчикам и digital-проектам «под ключ»: от аудита и полного пакета документов до уведомления в Роскомнадзор, настройки сайта и дальнейшего сопровождения. Работаем удалённо по всей России, с NDA, с фокусом на практическую применимость и снижение реальных рисков.
Вы можете воспользоваться нашей услугой «Соблюдение Закона о персональных данных 152-ФЗ. Полное сопровождение «под ключ».
Если ваша компания обрабатывает персональные данные (а почти все IT-проекты это делают), рекомендуем провести «экспресс-аудит текущего состояния». Это позволит понять объём необходимых работ и приоритеты.